Entreprises connectées : caméra, accès, réseau, que protéger d’abord ?
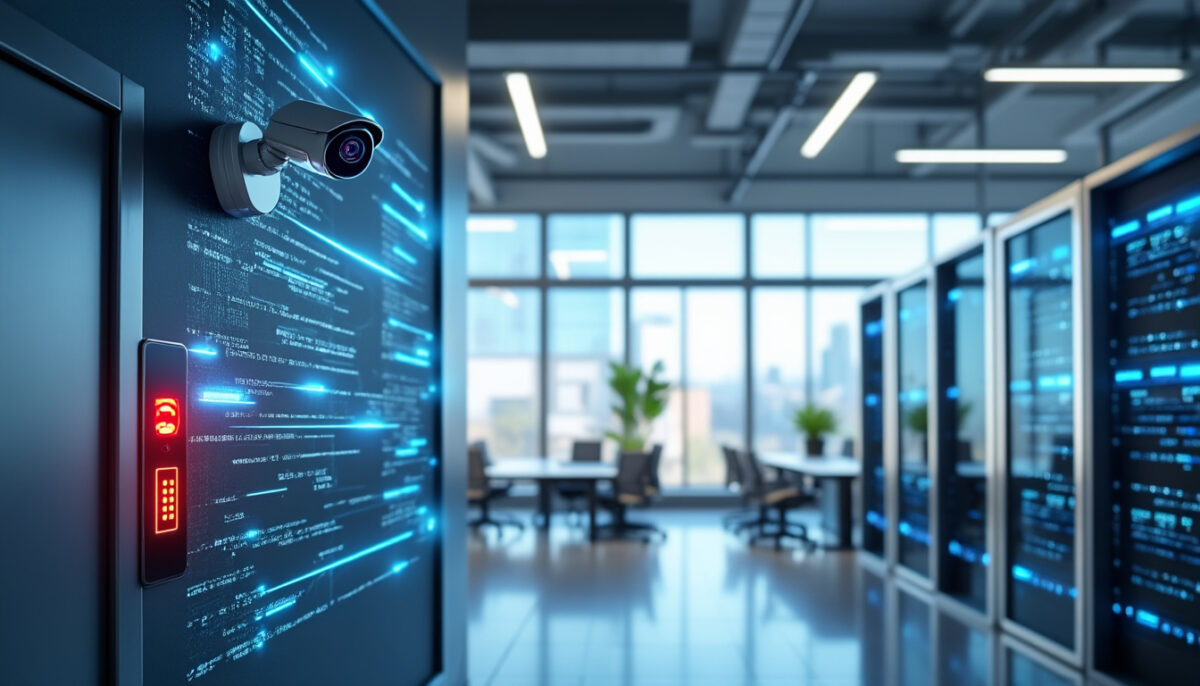
Salut c’est Lucien. Prioriser la protection du réseau est la première étape pour sécuriser une entreprise connectée, car c’est la colonne vertébrale sur laquelle reposent les caméras, les accès et l’ensemble des dispositifs numériques. Sans un réseau sécurisé, même la meilleure caméra de surveillance ou le système de contrôle d’accès devient une porte ouverte aux intrusions. Dans un contexte où les appareils IoT explosent en nombre, la visibilité sur le trafic réseau devient essentielle pour prévenir les attaques furtives. La cybersécurité des entreprises connectées doit donc reposer sur une défense multicouche, combinant sécurisation du réseau, gestion rigoureuse des accès et surveillance continue. A appliquer maintenant :
- Établir un inventaire exhaustif des appareils connectés pour éviter les ‘comptes fantômes’.
- Mettre en œuvre une segmentation réseau stricte pour isoler les dispositifs sensibles.
- Activer l’authentification multi-facteurs sur tous les points d’accès.
- Surveiller en continu le comportement réseau à l’aide d’outils IA pour détecter les anomalies.
- Mettre régulièrement à jour les firmwares et logiciels des caméras, contrôles d’accès et autres équipements.
Pour approfondir ces pratiques, découvre comment sécuriser efficacement l’IoT en entreprise et explore également les stratégies pour protéger le réseau de l’entreprise.
Pourquoi le réseau est le point névralgique dans la sécurité des entreprises connectées
Dans une entreprise moderne, le réseau transporte l’ensemble des données, qu’il s’agisse des flux vidéo des caméras de surveillance ou des signaux de contrôle d’accès. Or, la majorité des appareils IoT, dont les caméras et les badges, sont souvent dépourvus de mécanismes internes robustes pour se protéger : mots de passe par défaut, mises à jour rares, systèmes propriétaires fermés… Autant de failles que les cybercriminels exploitent pour s’introduire dans le système d’information.
Sur ce point, la logique est simple : si le réseau n’est pas segmenté et surveillé, une compromission d’un dispositif mène facilement à une attaque en mouvement latéral vers d’autres équipements critiques de l’entreprise. Comme le souligne une étude récente, environ 80 % des attaques IoT débutent via ces devices, ce qui met en lumière la nécessité d’un contrôle strict du trafic et d’une segmentation rigoureuse. Pour ce faire, il est nécessaire d’appliquer une politique de réseau où chaque appareil est cantonné à des sous-réseaux dédiés, réduisant la surface d’attaque possible.
Gestion des accès : un maillon indispensable
Le contrôle d’accès informatique est étroitement lié à la sécurité réseau puisqu’il permet de vérifier qui peut accéder à quoi et comment. Dans les entreprises connectées, la multiplication des équipements augmente la complexité à gérer. L’implémentation d’une solution de gestion des identités et accès (IAM) avec une authentification multi-facteurs (MFA) transforme la défense contre les intrusions. Grâce à cette approche, même en cas de vol de mot de passe, l’accès non autorisé est largement minimisé.
Une anecdote montre l’importance de cette pratique : une entreprise a évité une compromission majeure après une tentative d’hameçonnage grâce à la MFA appliquée sur son système de contrôle d’accès. Cela prouve que la protection de la gestion des accès vaut autant que celle des dispositifs eux-mêmes.
Caméras : surveiller sans devenir vulnérable
Bien entendu, la vidéosurveillance représente un levier essentiel pour la sécurité physique. Pourtant, mal configurées, les caméras deviennent un point d’entrée privilégié pour les hackers. Il est crucial de changer systématiquement les identifiants par défaut, d’activer le chiffrement des flux vidéo et de désactiver les services non nécessaires. De plus, une surveillance réseau active doit détecter toute communication inhabituelle, comme une caméra envoyant des données vers un serveur inconnu.
Comme le répète un expert en cybersécurité, « la sécurité, ce n’est pas de fermer toutes les portes, mais de garder les bonnes sous surveillance constante ».
Procédure simple en 3 étapes pour renforcer la sécurité globale
- Inventaire et reconnaissance : Dresse une cartographie précise de tous les équipements connectés, en associant chaque appareil à son emplacement réseau et son firmware.
- Segmentation et contrôle : Sépare le réseau en segments dédiés (caméras, accès, IT) et applique une politique zero trust pour limiter les privilèges et les communications entre segments.
- Surveillance intelligente : Déploie des outils d’analyse comportementale basés sur l’intelligence artificielle afin de détecter en temps réel toute activité suspecte, avec automatisation des quarantaines d’appareils compromis.
Cas rapide
Si c’est une PME avec quelques dizaines de caméras et accès, un pare-feu avec segmentation basique et authentification MFA peut suffire. Si c’est une grande entreprise, privilégie une solution combinant IAM cloud, segmentation avancée et détection IA pour assurer une protection efficace.
Tableau des risques majeurs liés à la sécurité des entreprises connectées
| Catégorie de menace | Exemples | Conséquences | Moyens de détection et protection |
|---|---|---|---|
| Identifiants par défaut | Caméras avec login/admin, contrôle d’accès non modifié | Prise de contrôle à distance | Changement systématique, MFA, surveillance réseau |
| Vulnérabilités firmware | Failles non corrigées, absence de mise à jour | Compromission durable, botnets IoT | Planification des mises à jour, vérification intégrité |
| Mouvements latéraux | Accès non autorisés via SSH/Telnet depuis appareils compromis | Propagation de la menace à l’ensemble du réseau | Segmentation, IDS, analyse comportementale réseau |
| Attaques DDoS | Botnets exploitant IoT pour saturation réseau | Interruption des services essentiels | Filtrage trafic, détection volume anormal |
L’augmentation permanente du nombre d’appareils connectés augmente la surface d’attaque mais une cybersécurité proactive joint à une bonne gouvernance peut protéger efficacement.
FAQ sur la protection des appareils dans les entreprises connectées
Quelles sont les priorités pour sécuriser une caméra IP ?
Changer immédiatement les identifiants par défaut, activer le chiffrement vidéo, limiter les accès aux seuls utilisateurs autorisés et surveiller en continu les flux réseau.
Pourquoi sécuriser d’abord le réseau ?
Le réseau est la base sur laquelle tous les appareils connectés communiquent. Si le réseau est vulnérable, toute la structure est en danger.
Qu’est-ce que la segmentation réseau apporte ?
Elle isole les appareils en zones afin qu’une compromission ne se propage pas facilement, limitant ainsi les dégâts potentiels.
La gestion des accès est-elle indispensable ?
Oui, gérer qui accède à quoi empêche les accès non autorisés et protège la confidentialité des données.
Dois-je mettre à jour tous mes équipements IoT ?
Oui, les mises à jour corrigent des failles critiques souvent exploitées par les attaquants et assurent une meilleure protection.
Merci pour ton attention. Avec amitié; Lucien