Cyberprotection hybrider Infrastrukturen
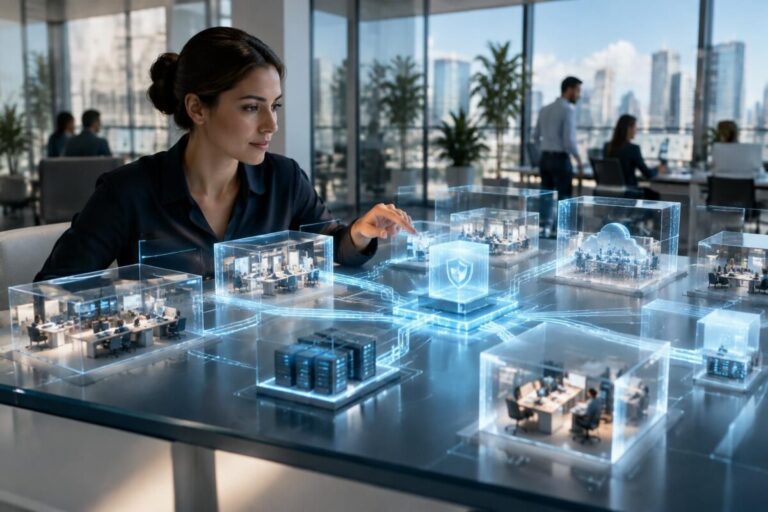
Hallo, hier ist Lucien. Um eine hybride Infrastruktur abzusichern, solltest du zunächst die Zugriffe zwischen deinen lokalen Servern und der Cloud erfassen. Schütze dann die Konten, segmentiere die Netzwerke und teste die Backups. Eine Hybrid-Cloud verbindet eine private Infrastruktur mit öffentlichen Cloud-Diensten. Für jede Verbindung, Identität und Anwendung muss eine klar verantwortliche Person festgelegt sein. Mehr Tools ersetzen diese Organisation nicht.
Der Datenschutz in einer hybriden Umgebung lässt sich nicht improvisieren. Er basiert auf robusten Verschlüsselungslösungen, einer Zero-Trust-Architektur, die keinem Benutzer und keinem Gerät ohne kontinuierliche Überprüfung vertraut, sowie auf Tools der künstlichen Intelligenz zur proaktiven Erkennung von Bedrohungen. Die Cybersicherheit wird hier anspruchsvoller und nutzt Echtzeitanalysen und Machine Learning, um die Verteidigung hybrider Netzwerke zu stärken. Um dich weiter zu informieren, ist es wichtig, sowohl den Schutz sensibler Daten als auch den Schutz digitaler Zugänge und Identitäten zu beherrschen.
Die Sicherheitsarchitektur der Hybrid-Cloud wirksam aktivieren
Der erste Schritt besteht darin, Anwendungen, sensible Daten, Administratorkonten und Datenflüsse zwischen den Umgebungen zu inventarisieren. Unterscheide anschließend deine Verantwortlichkeiten von denen des Anbieters: Für die physische Sicherheit seines Rechenzentrums ist er zuständig, aber deine Konten, ihre Berechtigungen und die Konfiguration der Dienste musst du selbst im Griff haben. Der Umfang variiert zwischen IaaS, PaaS und SaaS, wie das Modell der geteilten Verantwortung von Microsoft verdeutlicht. Aktiviere die Multi-Faktor-Authentifizierung und beschränke jeden Zugriff auf das tatsächlich Erforderliche.
Schütze die Datenübertragung mit TLS oder einem geeigneten Tunnel und verschlüssele Daten im Ruhezustand, wenn ihre Sensibilität dies rechtfertigt. Überprüfe auch die Schlüsselverwaltung und die Berechtigungen zum Entschlüsseln. Führe Protokolle zu Anmeldungen und sensiblen Vorgängen zentral zusammen, lege fest, wer die Warnmeldungen bearbeitet, und teste die Wiederherstellung der Backups. Eine KI-gestützte Erkennung kann diese Kontrollen ergänzen; sie garantiert nicht, dass alle Angriffe erkannt werden.
Die wichtigsten Schutzebenen für eine robuste Abwehr in hybriden Umgebungen
- Kontrollierte Zugriffe — persönliche Konten, MFA und ein Administratorkonto, das vom täglichen Benutzerkonto getrennt ist.
- Nachverfolgte Updates — Systeme und Anwendungen aktualisieren, für die du zuständig bist.
- Netzwerksegmentierung — nur die erforderlichen Datenflüsse zwischen Produktion, Administration und Backups zulassen. Ein Edge-Server schafft diese Trennung nicht von selbst.
- Umsetzbare Warnmeldungen — ungewöhnliche Anmeldungen überwachen und eine verantwortliche Person für deren Prüfung benennen.
- Getestete Wiederherstellung — geschützte Backups aufbewahren und ihre Wiederherstellung regelmäßig überprüfen.
Konkretes Beispiel: Deine Geschäftsanwendung läuft weiterhin auf einem lokalen Server, während deine Dateien in der Cloud gespeichert sind. Beim Ausscheiden eines Mitarbeiters müssen seine Zugriffsrechte in beiden Umgebungen deaktiviert werden. Teste dieses Szenario mit einem eigens dafür eingerichteten Konto und überprüfe anschließend, dass eine bereits geöffnete Sitzung die Berechtigungen nicht unnötig beibehält.
Fortschrittliche Lösungen für die Herausforderungen 2026
Eine zentrale Sicherheitskonsole kann dabei helfen, Ereignisse aus dem lokalen Netzwerk und der Cloud miteinander zu korrelieren. Vergleiche die Lösungen anhand der tatsächlich abgedeckten Dienste, der Kosten für die Erfassung von Protokollen und der Fähigkeit deines Teams, Warnmeldungen zu bearbeiten. Kein Anbieter macht es überflüssig, die Konfiguration und die Wiederherstellungsverfahren zu überprüfen.
Ein Site-to-Site-VPN schützt die Datenübertragung zwischen zwei Netzwerken; es behebt weder ein kompromittiertes Konto noch zu weitreichende Berechtigungen. Überprüfe die Netzwerkregeln, die Protokollierung und die Zugriffsrechte jeweils separat. Miss die Latenz vor und nach den Änderungen. In meinem Artikel erfährst du, wie sich Sicherheit und Leistung miteinander vereinbaren lassen, ohne den Geschäftsbetrieb auszubremsen. Vertiefe außerdem deine Kenntnisse zum Cloud-Schutz ohne Verlangsamung des Geschäftsbetriebs und zu den Besonderheiten des proaktiven Schutzes vor unsichtbaren Bedrohungen.
Vergleichstabelle der wichtigsten Funktionen für die Hybrid-Cloud-Sicherheit
| Sicherheitsfunktion | Ziel | Hauptvorteil |
|---|---|---|
| Verschlüsselung bei der Übertragung und im Ruhezustand | Alle Daten bei der Übertragung und im Ruhezustand schützen | Geringere Gefährdung der Daten |
| Zero Trust | Zugriffe einschränken, indem jede Transaktion überprüft wird | Geringeres Risiko von Eindringversuchen |
| KI-Analyse in Echtzeit | Angriffe und Netzwerkanomalien erkennen | Schnellere Reaktion auf Bedrohungen |
| Netzwerksegmentierung | Lokale Netzwerke von nicht vertrauenswürdigen Netzwerken isolieren | Auswirkungen eines Angriffs begrenzen |
| Automatisiertes SIEM-Management | Sicherheitsvorfälle analysieren und melden | Optimierte Reaktionen und schnelle Quarantäne |
Warum erfordert die Hybrid-Cloud besondere Sicherheitsmaßnahmen?
Zugriffe und Datenflüsse durchlaufen mehrere Umgebungen. Du musst die Verantwortlichkeiten des Anbieters und deines Unternehmens kennen, Berechtigungen kontrollieren und sensible Vorgänge überwachen.
Welche Vorteile bietet eine Zero-Trust-Richtlinie in einem hybriden Netzwerk?
Sie verhindert, dass einem Zugriff allein aufgrund seines Standorts automatisch vertraut wird. Sie verbindet Identitätsprüfung, das Prinzip der geringsten Berechtigungen und eine kontextabhängige Zugriffskontrolle.
Ist künstliche Intelligenz unverzichtbar?
Nein. Sie kann dabei helfen, Anomalien zu erkennen, aber ihre Warnmeldungen müssen überprüft werden. MFA, Updates, Segmentierung und getestete Backups haben weiterhin Vorrang.
Welche Tools sollte man zum Schutz einer hybriden Infrastruktur auswählen?
Wähle sie anhand der abgedeckten Umgebungen, der verfügbaren Protokolle, der Kosten und der Kompetenzen deines Teams aus. Teste ein Vorfallszenario, bevor du eine Lösung flächendeckend einsetzt.
Wie lassen sich Sicherheit und Leistung in der Hybrid-Cloud miteinander vereinbaren?
Miss die Reaktionszeiten bei kritischen Anwendungen, führe Änderungen schrittweise ein und halte ein Verfahren für die Rückkehr zum vorherigen Stand bereit. Sicherheitsmaßnahmen können zusätzliche Last erzeugen, die bewertet werden muss.
Vielen Dank für deine Aufmerksamkeit. Freundschaftlich; Lucien PS; Über einen Kommentar würde ich mich freuen …